Часть 3
Однако борьба с интернет-мошенничеством только одна часть проблемы. Есть ещё кибертерроризм и использование цифрового пространства террористическими организациями. Если мошенник прежде всего хочет денег, террористическая организация может использовать интернет для пропаганды, радикализации, вербовки, финансирования, координации и информационно-психологического воздействия. Поэтому противодействие кибертерроризму практически невозможно отделить от общей системы контртеррористической работы.
Особое внимание государства уделяют платформам и коммуникационным сервисам. Великобритания, США, Австралия, Канада и Новая Зеландия, например, развивают совместный обмен информацией в рамках Five Eyes. В документах этого объединения подчёркивается необходимость совместного противодействия транснациональным угрозам и сотрудничества с технологическими компаниями для предотвращения наиболее опасных преступлений.
При этом государства сталкиваются с очень неприятным противоречием. С одной стороны, обществу нужны защищённые мессенджеры, шифрование и приватность. С другой — те же технологии могут использовать преступные и террористические группы. Британская национальная стратегия прямо указывает, что распространение защищённых коммуникаций и сквозного шифрования создаёт дополнительные сложности для правоохранительных органов.
И это одна из самых сложных дискуссий современной кибербезопасности. Где проходит граница между правом человека на приватность и возможностью государства расследовать преступление? Насколько далеко государство может заходить в мониторинге коммуникаций? Должен ли мессенджер иметь техническую возможность предоставить доступ к переписке? И кто должен решать, является ли конкретный пользователь преступником или просто человеком, который ценит приватность?
Универсального ответа на эти вопросы пока нет.
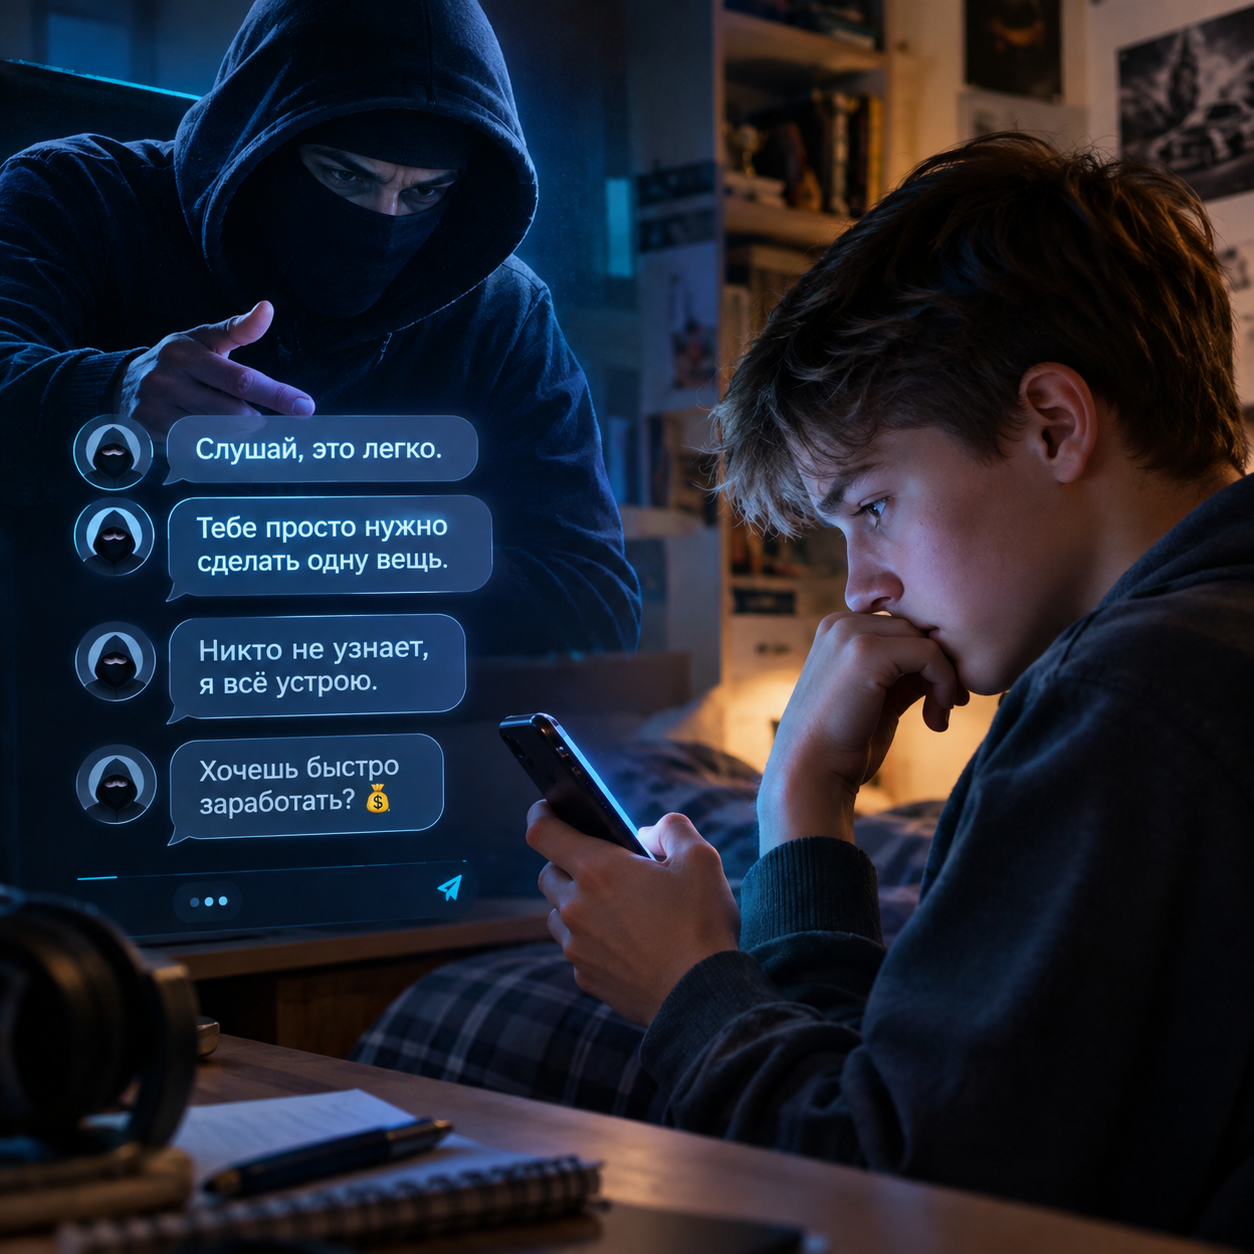
Однако, практически все страны постепенно приходят к одному выводу: бороться с киберпреступностью исключительно силами государственных CERT, SOC и правоохранительных органов невозможно. Интернет слишком велик и покрывает территории всех государств нашей планеты, а скорость преступных операций слишком высока.
В обычном расследовании районная полиция может получить заявление, провести следственные действия, установить подозреваемого, получить санкцию суда и провести обыск. В цифровой среде за это время преступники могут зарегистрировать десять новых доменов, создать тысячу новых аккаунтов, перевести деньги через несколько юрисдикций и закрыть инфраструктуру. Поэтому современная модель постепенно превращается в систему постоянного взаимодействия государства, банков, операторов связи, технологических компаний и самих граждан.
И, пожалуй, именно здесь находится главный урок международного опыта.
Бороться с мошенничеством только после того, как человек потерял деньги — всё равно что строить пожарную службу исключительно из бригад, которые приезжают после полного сгорания дома. Безусловно, расследование необходимо. Преступника нужно найти, задержать и наказать. Но гораздо эффективнее сделать так, чтобы деньги вообще не успели уйти.
Сингапур пытается остановить перевод. США собирают огромные массивы данных о преступлениях и строят расследования вокруг них. Европейский союз усиливает трансграничную координацию. Великобритания пытается соединить борьбу с киберпреступностью, финансовыми преступлениями и социальной инженерией. INTERPOL превращает международный обмен данными в реальные операции против инфраструктуры преступников.
И всё это постепенно меняет само понимание кибербезопасности и, как это не странно, возвращает все нас в эпоху далеких 80-х, когда главенствовала социальная инженерия и телефонные мошенничества.
Кибербезопасность начиналась с вопроса: «Как защитить компьютер?»
Затем он эволюционировал в: «Как защитить корпоративную сеть?»
Позднее: «Как защитить наши распределенные данные?»
Сегодня всё чаще приходится спрашивать старое-доброе: «Как защитить частное лицо или сотрудника в момент, когда на них оказывается воздействие?»
Круг замкнулся, и мы вышли на новый виток спирали. Но ввиду роста и усложнения технологий за последние полвека — для эксперта в области кибербезопасности это уже принципиально другой уровень задачи.
Потому что современный мошенник/кибертеррорист может вообще не взламывать компьютер. Он может взломать доверие человека. Он может позвонить ему от имени банка, написать от имени начальника, создать романтические отношения (ссылка на статью), предложить инвестиции, работу или помощь в возврате уже украденных денег (ссылки на статьи). Техническая инфраструктура в таком случае становится лишь инструментом. Главной уязвимостью остаётся человеческое решение.
Именно поэтому будущее борьбы с интернет-мошенничеством и кибертерроризмом, вероятно, будет строиться не вокруг одного великого файрволла, белых списков или суперсистемы обнаружения атак. Скорее речь пойдёт о соединении множества систем: банковского антифрода, телекоммуникационных фильтров, блокировки вредоносной инфраструктуры, анализа поведения, международного обмена информацией, правоохранительной аналитики и цифровой грамотности населения.
Причём последние события показывают, что границы между киберпреступностью, обычной организованной преступностью и государственными угрозами становятся всё менее заметными. Криминальные группы используют те же технологии, что и легальный бизнес: облачные сервисы, автоматизацию, рекламу, распределённые команды, удалённую работу и глобальные финансовые инструменты. Просто их бизнес-модель несколько отличается.
Поэтому борьба с ними тоже должна становиться более системной.
С моей точки зрения, самое важное изменение заключается в том, что правоохранительная система во всех странах постепенно перестаёт ждать, когда гражданин придёт с заявлением: «Меня обманули». Новая модель пытается сделать следующий шаг: государство, банк или оператор должны заметить подозрительную ситуацию раньше самого гражданина.
Если человек внезапно переводит крупную сумму новому получателю, меняет привычную модель поведения, начинает взаимодействовать с подозрительным номером или попадает на известную мошенническую инфраструктуру, система должна не просто записать это событие в журнал. Она должна попытаться предотвратить преступление.
В этом направлении, судя по международному опыту, будет развиваться борьба с цифровой преступностью в ближайшие годы.
Парадокс заключается в том, что чем технологичнее становится преступник, тем важнее становится не только технология, но и скорость реакции человека и правоохранительных органов. Сегодня победить мошенника нужно не тогда, когда следователь через полгода установит его личность. Победить его нужно в ту секунду, когда подозрительный перевод ещё не отправлен.
И, возможно, именно это станет главным критерием эффективности национальной системы кибербезопасности Российской Федерации будущего: не сколько преступников мы осудили после совершения преступления, а сколько преступлений мы сумели не допустить.

Соответствует редакционной политике