Часть 2
Продолжая первую часть материала, хочу сказать, что в итоге мы наблюдаем, что в британской стратегии всё заметнее становится принцип, согласно которому кибербезопасность организации нельзя рассматривать отдельно от поведения сотрудников в ней.
Современный злоумышленник совершенно не обязан искать уязвимость в сервисе, который может находится за серьезной эшелонированной цифровой обороной. Он может позвонить бухгалтеру, представиться руководителем и попросить срочно изменить реквизиты платежа — думаете это невозможно? Ошибочная мысль, самые нашумевшие дела:
— в Германии злоумышленник связывался с сотрудником бухгалтерии по телефону, представился управляющим директором и попросил перевести средства на иностранный счет. Причем давление было подкреплено еще одним участником схемы-злоумышленником, который представлялся адвокатом.
— случай в Ирландии, когда мошенники выдавали себя за легитимного поставщика и добивались изменения банковских реквизитов, после чего настоящая оплата уходила уже на счета реальных преступников.
Причем подобных козырей в колоде киберзлоумышленников масса: он может написать сотруднику службы поддержки от лица реального сотрудника, может, наоборот, убедить человека от лица сотрудника поддержки установить программу удалённого доступа, может использовать украденную переписку для создания абсолютно правдоподобного сценария.
Иными словами, самая слабая точка современной информационной системы иногда находится не в серверной стойке, тут мы научились хорошо защищать инфраструктуру используя NGFW, WAF, IDS|IPS системы, а «в голове» сотрудника компании или просто частного лица.
В 2026 году британский National Crime Agency прямо указывает на рост ущерба от инвестиционного и card-not-present (вариация операций по банковской карте, когда сама карта не предъявляется) мошенничества, а также на использование социальной инженерии для получения одноразовых кодов и других элементов аутентификации. Отдельно подчёркивается появление организованных мошеннических центров в Юго-Восточной Азии и их распространение в другие регионы.
Здесь мы подходим к важному изменению самой природы современно киберпреступности, которого я частично уже касался в предыдущих материалах. Раньше схема часто выглядела примитивно: письмо, ссылка, заражённый компьютер, украденный пароль. Теперь преступная индустрия всё чаще напоминает настоящий международный бизнес. Одни занимаются поиском жертв, другие ведут переговоры, третьи обеспечивают перевод денег, четвёртые отмывают средства, пятые создают техническую инфраструктуру. В результате расследование подобного преступления становится международным по определению.
Именно поэтому всё большую роль играют международные операции. Показательный пример — это операция INTERPOL Synergia III, в которой участвовали правоохранительные органы 72 стран и территорий. В ходе операции против фишинга, вредоносного ПО и программ-вымогателей было отключено более 45 тысяч вредоносных IP-адресов и серверов, задержаны 94 человека, а правоохранители изъяли сотни электронных устройств и серверов.
Но, как мне кажется, наиболее интересный эксперимент сегодня происходит в Сингапуре. Он интересен в том числе со второй стороны — усложнения и ужесточения законодательства в области киберпреступности.
Сингапур выбрал крайне прагматичный путь. Государство там пытается не просто расследовать мошенничество после того, как деньги ушли, а вмешиваться непосредственно в момент возникновения подозрительной операции. Для этого полиция тесно сотрудничает с банками. Anti-Scam Centre (Центр по борьбе с мошенничеством) получает информацию о подозрительных действиях и с использованием автоматизации может оперативно предупредить потенциальную жертву.
Фактически получается необычная система: банк видит подозрительную финансовую активность, государственная структура получает сигнал, а человеку практически сразу приходит предупреждение: остановитесь, возможно, вас обманывают!
И это действительно работает. В 2025 году сингапурский Anti-Scam Centre вместе с банками в рамках отдельных операций неоднократно предотвращал сотни мошеннических схем. Например, в одной из операций с использованием роботизированной автоматизации было предотвращено более 36 миллионов сингапурских долларов потенциальных потерь. В другой операции за два месяца удалось предотвратить потенциальные потери более чем на 54,6 миллиона сингапурских долларов. А по итогам всего 2025 года Сингапур сообщил о заметном снижении количества мошеннических и киберпреступлений. При этом государство не ограничилось полицейскими расследованиями: более 140 миллионов сингапурских долларов средств, связанных с мошенничеством, были возвращены, а ещё сотни миллионов потенциальных потерь удалось предотвратить за счёт раннего вмешательства.
В этом и заключается принципиальное отличие сингапурской философии. Там пытаются изменить саму архитектуру противостояния киберпреступности. Если преступнику нужен банковский счёт, его можно ограничить. Если нужен номер телефона — его можно заблокировать. Если нужна рекламная площадка — система должна позволять оперативно удалить объявление. Если деньги пытаются вывести на подозрительный счёт — просто блокируем перевод до дальнейших разбирательств. Если человек находится под воздействием социальной инженерии — ИИ-оповещение или оператор вмешиваются до завершения транзакции.
В этом случае мы наблюдаем, что государство пытается превратить финансовую систему из пассивного транспорта для финсредств в активный элемент защиты.
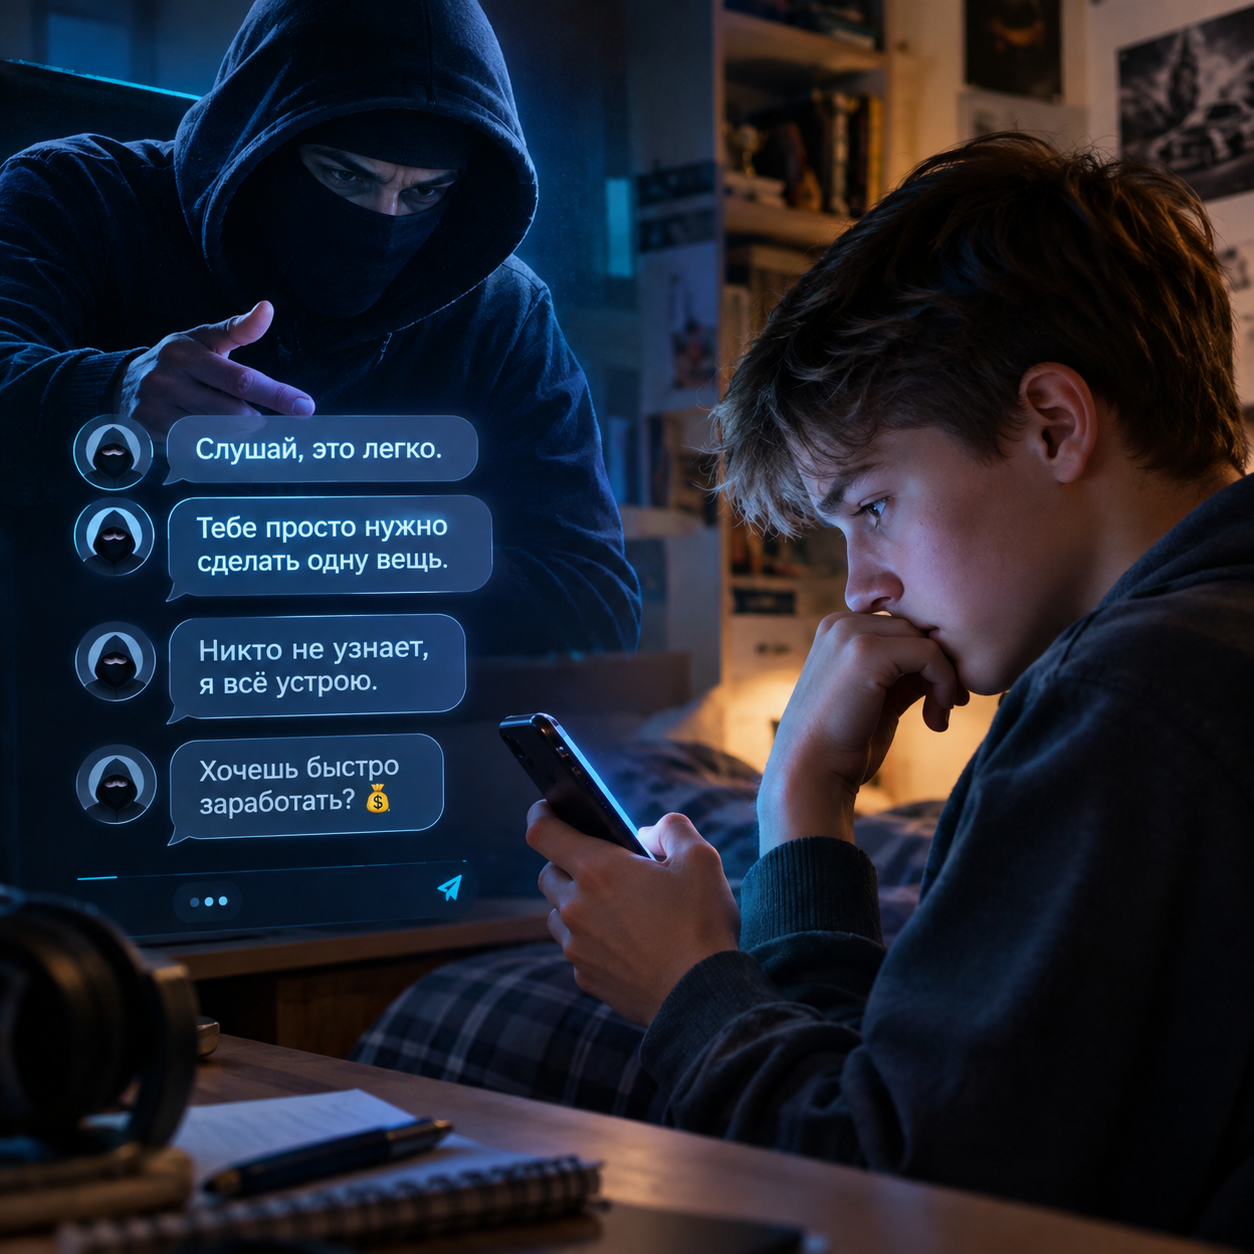
Причём Сингапур идёт ещё дальше. Государственные структуры совместно с банками и телекоммуникационными компаниями ограничивают возможности так называемых money mules — людей, которые предоставляют преступникам свои банковские счета, SIM-карты или другие инструменты. В России мы называем их «дропами».
В стране также применяются масштабные блокировки мошеннических сайтов, телефонных номеров и SMS. По данным Министерства цифрового развития Сингапура, только за 2025 год было заблокировано более 260 миллионов потенциально мошеннических звонков и около 40 миллионов мошеннических SMS, а десятки тысяч мошеннических сайтов были заблокированы или нарушены благодаря взаимодействию государства и бизнеса.
Но рядом с пулом технологий, которые я выше описал, появляется ещё один любопытный момент: Сингапур делает ставку не только на технологии, но и на очень жёсткое наказание. С конца декабря 2025 года в стране введено в том числе телесное наказание для определённых преступлений, связанных с мошенничеством, включая деятельность участников преступных синдикатов и некоторых их пособников.
Мы можем спорить о гуманности такого подхода, но с точки зрения государственной политики идея абсолютно понятна: сделать участие в мошеннической инфраструктуре настолько рискованным, чтобы потенциальному «дропу» или посреднику стало невыгодно соглашаться на лёгкие деньги.
Продолжение следует..

Соответствует редакционной политике